Creditos da imagem: Freepik
Seu backup está seguro? Tem EDR rodando nos servidores? E seguro cibernético — já pensou nisso?
Vamos destrinchar tudo aqui, sem enrolação.
O essencial — entenda em 3 pontos
- 1. Ransomware é um malware que criptografa seus arquivos e cobra resgate para devolvê-los. Uma empresa inteira pode parar em horas.
- 2. A defesa que funciona combina três frentes: backup imutável offsite, um EDR com resposta automática e um seguro cibernético corporativo.
- 3. Se o ataque já aconteceu: isole as máquinas agora, não pague nada antes de falar com um especialista e acione a apólice.
Publicidade
O que é ransomware — e por que a ameaça é tão séria para empresas
Imagine chegar de manhã, ligar o computador e ver uma mensagem exigindo pagamento em criptomoeda. Seus arquivos estão todos bloqueados. O servidor não responde. O ERP não abre. Isso é um ataque de ransomware.
O malware entra na rede, se espalha em silêncio e, em determinado momento, criptografa tudo que encontra pela frente — arquivos, bancos de dados, backups locais. Sem a chave do criminoso, nada volta.
Não é um problema de empresas grandes. Segundo o relatório Veeam Data Protection Trends 2024, 76% das empresas sofreram pelo menos um ataque no último ano. O custo médio por incidente superou USD 1,54 milhão — somando paralisação, recuperação e os danos à reputação que são mais difíceis de medir.
76%
das empresas atacadas em 2023
$1,54M
Custo médio por incidente
22 dias
Tempo médio de paralisação
94%
dos ataques via e-mail ou VPN
Atenção: pagar o resgate não garante nada. Em cerca de 40% dos casos, as empresas pagaram e ainda assim não recuperaram tudo — ou foram atacadas de novo pouco tempo depois.
Como um ataque de ransomware acontece na prática — fase por fase
Entender o caminho do ataque ajuda a montar uma defesa muito mais eficaz. Cada fase tem um ponto fraco que pode ser explorado — ou bloqueado, se você agir antes.
Fase 1 — Acesso inicial
A porta de entrada mais comum é o e-mail
Um clique em link de phishing, uma credencial de VPN que vazou, um RDP exposto na internet. Em 94% dos casos o vetor é digital — não há invasão física, nenhum drama cinematográfico. É silencioso e rápido.
Fase 2 — Movimento lateral
Semanas de espionagem antes de atacar
O invasor fica na rede em média 21 dias sem ser detectado. Nesse período ele mapeia servidores, desativa rotinas de backup, eleva seus próprios privilégios e vai se posicionando perto dos sistemas mais críticos.
Fase 3 — Exfiltração
Primeiro eles roubam, depois criptografam
Cada vez mais frequente: antes de travar tudo, os criminosos copiam os seus dados. Isso permite uma dupla extorsão — “pague pelo acesso, ou publicamos tudo”. É uma pressão adicional que funciona.
Fase 4 — Execução
Horas para criptografar a empresa toda
A partir do momento em que o ataque começa, arquivos e pastas compartilhadas são criptografados rapidamente. Backups locais conectados à rede são os primeiros a ir. Buckets S3 mal configurados, NAS, servidores de domínio — nada fica de fora.
Fase 5 — Extorsão
A nota de resgate aparece na tela
Valores variam muito — de dezenas de milhares a vários milhões de dólares para empresas de médio porte. Grupos como LockBit e BlackCat operam como franquias criminosas. É um mercado organizado, com suporte técnico e tudo mais.
Os 3 pilares de proteção que toda empresa precisa ter
Não existe uma solução única que resolva tudo. A proteção real vem da combinação de três frentes que se complementam — e que, juntas, cobrem desde a prevenção até a recuperação financeira.
🗄️
Backup imutável
Cópias que não podem ser alteradas por ninguém — nem pelo próprio administrador. Protege contra criptografia e exclusão.
🛡️
EDR
Endpoint Detection and Response monitora comportamentos em tempo real e bloqueia antes da execução — diferente do antivírus tradicional.
📋
Seguro cibernético
Cobre os custos de resposta ao incidente, negociação de resgate, recuperação de dados e eventuais multas regulatórias.
Como implementar um backup empresarial anti-ransomware — passo a passo
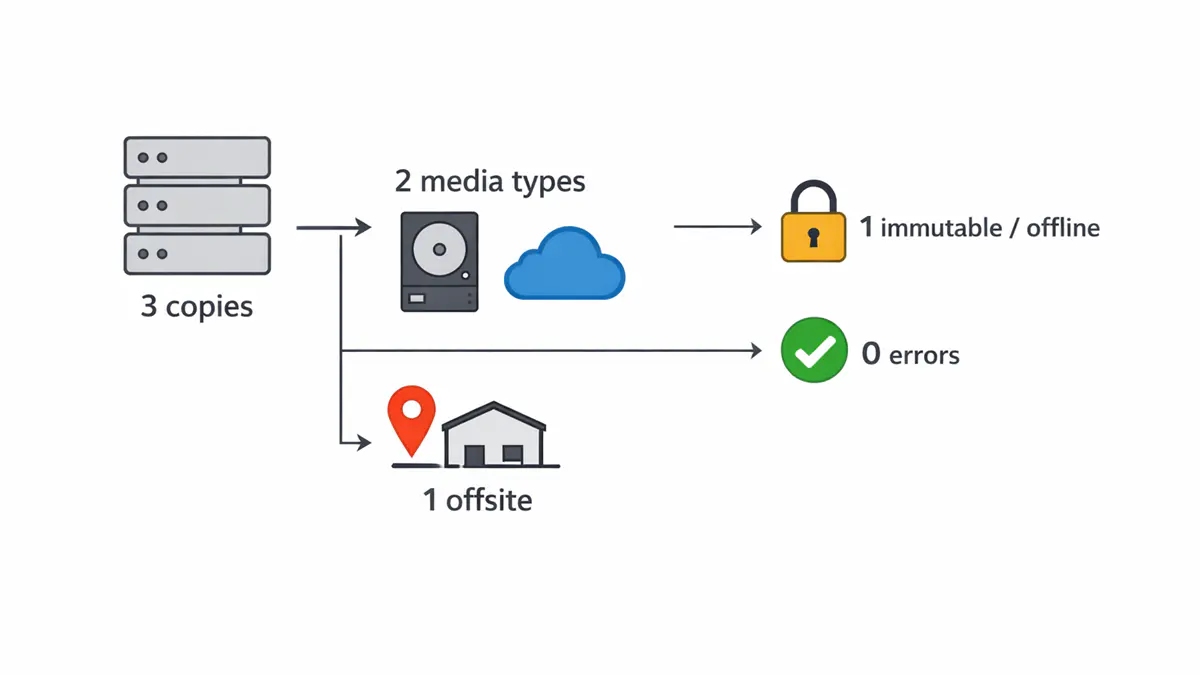
O backup é a última linha de defesa. Se tudo mais falhar, é ele que salva a empresa. Mas precisa ser configurado do jeito certo — do contrário, o ransomware vai criptografar ele também.
1
Adote a regra 3-2-1-1-0
3 cópias dos dados, em 2 mídias diferentes, sendo 1 offsite, 1 offline ou imutável, com 0 erros verificados. É o padrão ouro do mercado. Soluções como Veeam, Acronis e Rubrik implementam isso nativamente.
2
Ative repositórios imutáveis (WORM)
Configure armazenamento com a flag Write-Once-Read-Many. No AWS S3 isso é o Object Lock. No Azure, o Immutable Blob Storage. Durante o período configurado, nada apaga esses dados — nem ransomware, nem erro humano.
3
Separe a rede de backup da rede de produção
Backup na mesma rede de produção é backup morto. Use VLANs isoladas, credenciais exclusivas para o ambiente de backup e, quando possível, Air-Gap — disco físico desconectado logo após a cópia ser feita.
4
Teste a restauração todo mês — sem exceção
Backup não testado é só uma esperança. Programe um “Restore Drill” mensal: restaure um servidor completo em ambiente de homologação, meça o RTO e documente tudo. Seguradoras cobram esse histórico na hora de fechar a apólice.
Soluções recomendadas: Veeam Backup and Replication (líder no Gartner), Rubrik Security Cloud e Cohesity DataProtect são as plataformas enterprise mais adotadas para proteção com imutabilidade nativa.
EDR: por que o antivírus que você tem provavelmente não é suficiente
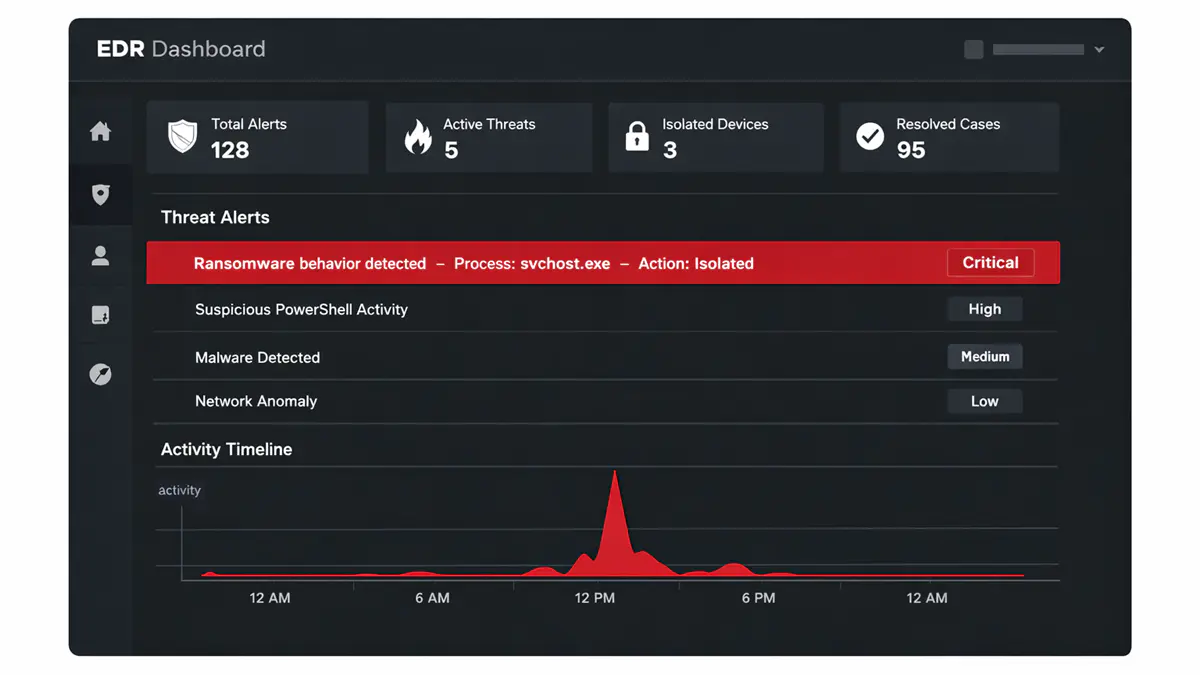
Antivírus tradicional trabalha com listas de ameaças conhecidas. Se o ransomware é novo — ou foi modificado para parecer novo — ele passa direto. Sem alarme, sem bloqueio.
O EDR (Endpoint Detection and Response) pensa diferente. Em vez de perguntar “esse arquivo já foi visto antes?”, ele pergunta: “esse processo está se comportando como um malware?” Monitoramento comportamental em tempo real, independente de assinaturas.
O que um EDR faz no dia a dia:
- ✅Monitora todos os processos – e conexões de cada endpoint em tempo real.
- ✅Isola a máquina automaticamente – ao detectar comportamento suspeito — sem precisar de intervenção humana no momento.
- ✅Reverte arquivos criptografados – em alguns produtos, como CrowdStrike Falcon e SentinelOne.
- ✅Busca ativa por ameaças – antes do ataque se concretizar — o que os especialistas chamam de Threat Hunting.
- ✅Gera logs forenses – completos para investigação pós-incidente e para o processo do seguro.
Principais opções de EDR para empresas no Brasil: CrowdStrike Falcon, SentinelOne, Microsoft Defender for Endpoint (já incluso no M365 E3 e E5), Sophos Intercept X e Kaspersky EDR. Para empresas menores, o Defender for Business tem um custo-benefício difícil de bater.
Publicidade
Seguro cibernético corporativo: o que cobre e como contratar
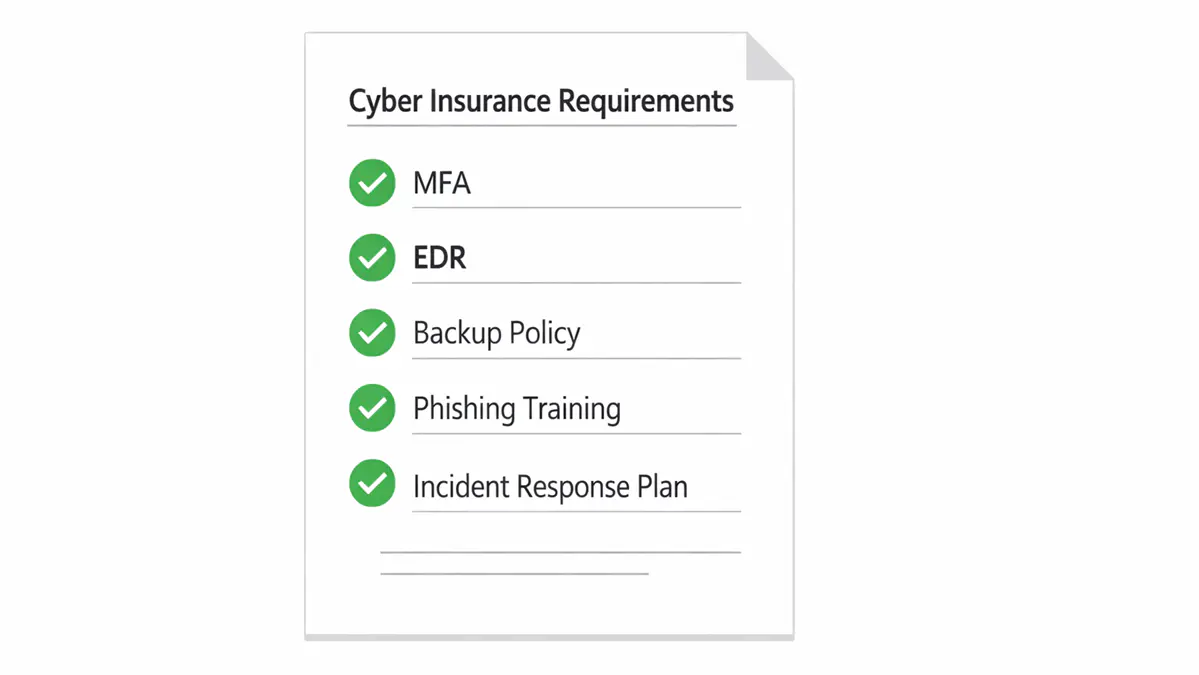
Por mais que você invista em prevenção, ataques ainda acontecem. O seguro cibernético é a rede de segurança financeira que cobre o que a tecnologia não conseguiu evitar.
No Brasil, esse mercado cresceu mais de 200% entre 2021 e 2024. Seguradoras como Chubb, AIG, Zurich e Tokio Marine já têm apólices específicas para empresas de médio e grande porte — e a demanda só aumenta depois de cada grande incidente noticiado.
O que uma boa apólice cobre:
- Resposta ao incidente— equipe forense, gestão de crise, comunicação com clientes e reguladores.
- Negociação e eventual pagamento de resgate— com aprovação da seguradora, até o limite da apólice.
- Recuperação de dados e sistemas— horas de TI para restaurar o ambiente.
- Lucros cessantes— compensação pelo período em que o negócio ficou parado.
- Multas regulatórias e notificações LGPD— obrigações junto à ANPD que têm prazo legal.
- Danos a terceiros— clientes e parceiros afetados pelo incidente na sua empresa.
O que as seguradoras exigem antes de emitir a apólice:
Importante: seguradoras recusam ou encarecem bastante as apólices quando a empresa não tem EDR ativo, MFA habilitado, política de backup documentada e histórico de treinamento de phishing. Antes de cotar, vale fazer um assessment de segurança — isso agiliza o processo e reduz o prêmio.
Fui atacado por ransomware — o que fazer agora?
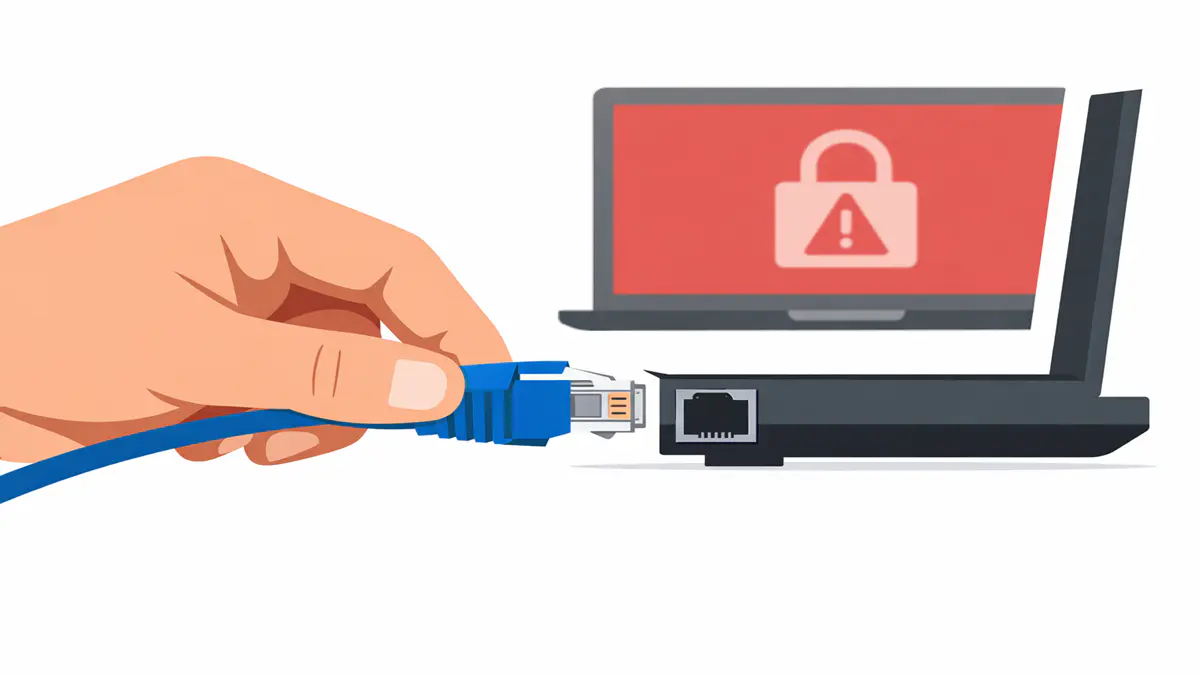
Cada minuto importa. Siga esta sequência sem pular etapas. Ações erradas nas primeiras horas podem destruir evidências forenses e, dependendo da situação, invalidar o seguro.
1
Isole as máquinas afetadas imediatamente
Desconecte da rede — cabo e Wi-Fi — qualquer computador com nota de resgate ou arquivos com extensão estranha. Não desligue a máquina. Dados na memória RAM podem conter a chave de criptografia e são úteis para a análise forense.
2
Acione sua equipe de resposta a incidentes
Se você tem contrato de MDR ou IR Retainer, ligue agora. Sem isso, acione um fornecedor de IR como CrowdStrike Services, Mandiant ou empresas locais especializadas. Cada hora sem resposta profissional amplia o estrago.
3
Não pague nada ainda
Antes de qualquer pagamento, consulte um especialista e acione a apólice de seguro cibernético. A seguradora tem negociadores experientes. Pagar sem seguir esse processo pode invalidar a cobertura — e você acaba pagando duas vezes.
4
Identifique o ransomware e busque decriptadores gratuitos
Acesse nomoreransom.org — projeto da Europol e Kaspersky com decriptadores gratuitos para mais de 170 famílias de ransomware. Faça o upload de um arquivo criptografado para identificar a cepa antes de tomar qualquer decisão.
5
Inicie a recuperação pelo backup imutável
Com o ambiente isolado e a cepa identificada, comece o restore a partir dos backups offsite. Nunca restaure para o mesmo ambiente comprometido antes de uma limpeza forense completa — do contrário o ciclo se repete.
6
Notifique as autoridades e cumpra a LGPD
Se dados pessoais foram comprometidos, a LGPD exige notificação à ANPD dentro de um prazo razoável. Documente tudo desde o início — para o processo regulatório e, principalmente, para a seguradora.
E se eu não tiver backup? O que fazer nessa situação
Não ter backup imutável é um risco alto, mas a situação não é necessariamente sem saída. Antes de pensar em pagar o resgate, explore essas opções:
- ➡️No More Ransom (nomoreransom.org): banco de decriptadores gratuitos mantido pela Europol, com cobertura para mais de 170 famílias de ransomware.
- ➡️Shadow Copies do Windows: verifique se os VSS não foram deletados. Use
vssadmin list shadowsno CMD. Alguns ransomwares deixam versões anteriores intactas por descuido ou por limitação técnica. - ➡️Backups em SaaS: dados no Microsoft 365, Google Workspace e Salesforce geralmente sobrevivem — esses provedores mantêm versionamento próprio, independente da sua infraestrutura local.
- ➡️Recuperação forense: empresas como Ontrack e DriveSavers conseguem recuperar dados parcialmente mesmo em discos criptografados, dependendo do caso.
- ➡️Negociação profissional: se a decisão for pagar, use uma empresa especializada em negociação de ransomware, como Coveware ou Kroll. Elas costumam reduzir o valor em 50% a 80% e verificam se a decriptação realmente funciona antes de qualquer pagamento.
Para refletir: um backup imutável bem implementado custa entre R$ 500 e R$ 5.000 por mês. O custo médio de um ataque sem backup fica entre R$ 500 mil e R$ 5 milhões. A conta faz sentido antes do problema — não depois.
Checklist de proteção — copie e use agora
Use essa lista para avaliar onde sua empresa está hoje. Cada item marcado é um risco a menos:
- ✔️Backup 3-2-1-1-0 – implementado com repositório imutável offsite.
- ✔️Testes de restore mensais – documentados, com RTO medido.
- ✔️EDR ativo – em todos os endpoints e servidores.
- ✔️MFA habilitado – em todas as contas com privilégio elevado e na VPN.
- ✔️Segmentação de rede – com VLANs separadas para produção, backup e administração.
- ✔️Patch management – atualizações críticas aplicadas em até 72 horas após lançamento.
- ✔️Treinamento anti-phishing – com simulações mensais para toda a equipe.
- ✔️Plano de resposta a incidentes – documentado, testado e com contatos de emergência atualizados.
- ✔️Seguro cibernético corporativo – contratado com cobertura para ransomware e lucros cessantes.
- ✔️Princípio do menor privilégio – cada usuário acessa só o que precisa para trabalhar.
Com informações de Napoleon.
Gostou da dicas? Assine nossa NEWSLETTER e receba conteúdos exclusivos antes de todo mundo.