Créditos da imagem: Unsplash / Tarik Haiga
“Hackers fantasmas” Cuidado, NSA e Microsoft: o maior vazamento de armas cibernéticas da história dos EUA continua sem culpado.
No verão de 2016, um grupo misterioso chamado Shadow Brokers surgiu do nada no Twitter.
Eles tinham um recado seco: “Quanto você paga pelas armas cibernéticas dos inimigos?”.
A oferta era um leilão de ferramentas de hacking roubadas – supostamente da NSA, a agência de inteligência americana.
E a cereja do veneno? As armas eram “melhores que o Stuxnet”, o malware que destruiu centrífugas nucleares no Irã.
O grupo pediu nada menos que 1 milhão de bitcoins como lance inicial.
Para provar que não era blefe, liberaram amostras grátis das ferramentas.
Especialistas em segurança analisaram e confirmaram: aquilo era, sim, equipamento de espionagem de alto nível, provavelmente roubado da própria NSA.
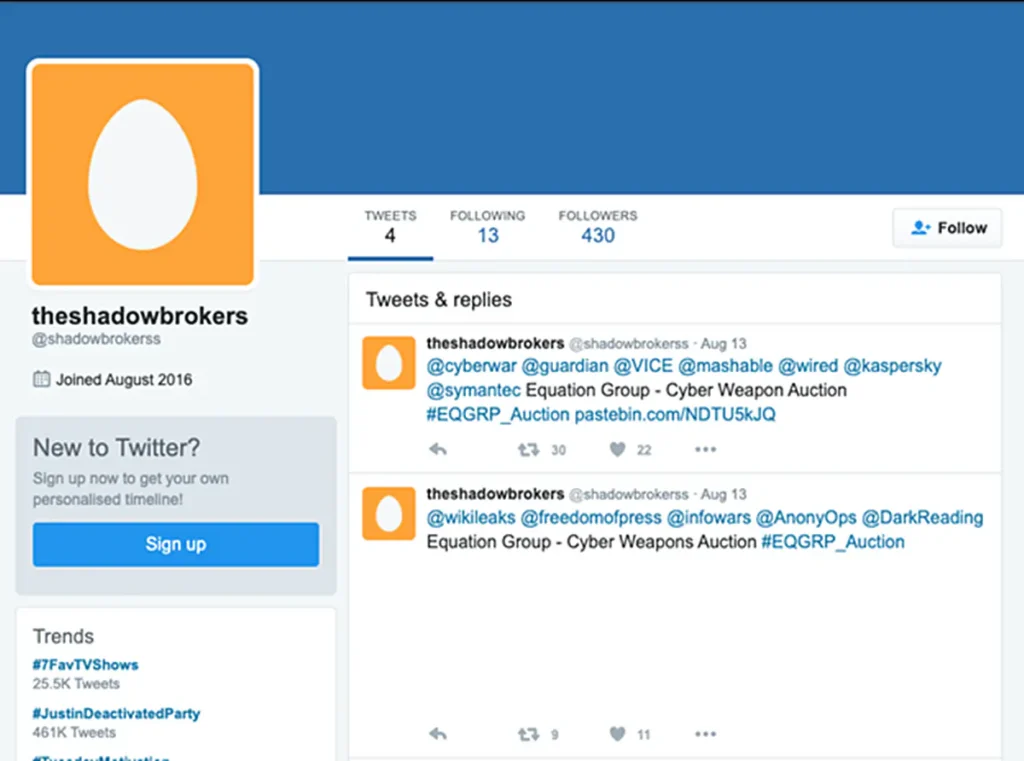
Créditos da imagem: TechCrunch
A confirmação veio pelos codinomes. Vários programas batiam com os revelados por Edward Snowden.
Mas o leilão, muito provavelmente, era um teatro. Meses depois, os Shadow Brokers simplesmente jogaram o tesouro completo na internet de graça.
Por trás do inglês tosco e quase cômico, os especialistas suspeitam de um fantasma conhecido: o governo russo.
A teoria mais aceita é que os Shadow Brokers foram uma operação de bandeira falsa da inteligência de Moscou.
O objetivo? Semear caos, constranger a NSA e desviar a atenção das investigações sobre a interferência russa nas eleições dos EUA.
Um suspeito concreto apareceu: Harold T. Martin III, um contratante da NSA preso por roubar dados secretos.
Mas há um problema fatal. Enquanto Martin estava algemado, os Shadow Brokers continuaram postando online.
Entre as armas vazadas estava uma joia chamada EternalBlue.
Foi a chave-mestra que destravou o caos mundial.
Hackers norte-coreanos usaram o EternalBlue para espalhar o WannaCry, sequestrando hospitais e empresas.
Pouco depois, hackers russos usaram a mesma falha no NotPetya. O vírus saiu do controle, atingiu todo o mundo e causou US$ 10 bilhões em prejuízos.
A lição para o setor privado foi brutal: as brechas que a inteligência guarda para si não ficam escondidas para sempre. Quando vazam, quem paga a conta é a economia real.
Além do caos imediato, o tesouro dos Shadow Brokers continua rendendo:
- Pesquisadores encontraram um malware de 2005 escondido no lote, com o rótulo irônico “NADA PARA VER AQUI – CONTINUE”.
- A ferramenta foi usada para adulterar softwares de cientistas nucleares iranianos.
- Dez anos depois, ninguém foi preso ou formalmente acusado pelo vazamento. Ninguém.
Com informações de TechCrunch e NSA.