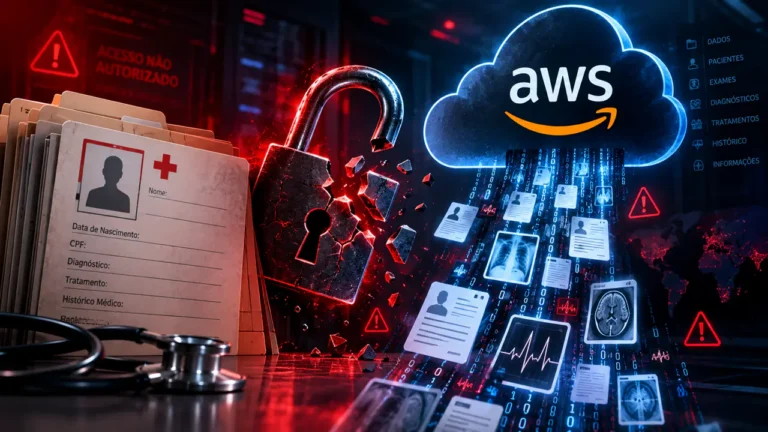
A CareCloud confirmou que hackers acessaram ilegalmente seu ambiente na Amazon Web Services entre 10 e 16 de março de 2026, expondo dados sensíveis de 3,75 milhões de pacientes, conforme notificação oficial ao Departamento de Saúde dos EUA.
O que aconteceu
A violação em números
A CareCloud, fornecedora de tecnologia de registros médicos eletrônicos para milhares de provedores de saúde nos EUA, sofreu um ciberataque que se tornou um dos maiores vazamentos do setor de saúde em 2026.
Dados comprometidos podem incluir:
- Nomes completos e endereços
- Números de Seguro Social (SSN)
- Informações médicas e de saúde
- CNH, passaportes e IDs governamentais
- Dados bancários e financeiros
Por que isso afeta você
O risco invisível
Mesmo que você nunca tenha criado uma conta na CareCloud, seu médico ou plano de saúde pode ter usado a tecnologia da empresa para armazenar seus dados. A violação ocorreu na infraestrutura de nuvem AWS, afetando pacientes de múltiplos provedores.
Impactos práticos:
- Roubo de identidade médica
- Fraudes em planos de saúde
- Phishing altamente personalizado
- Danos ao histórico médico
Análise do Especialista
Por que dados médicos são piores que senhas
Você pode mudar uma senha após um vazamento. Seu histórico médico, não. Criminosos podem usar suas informações para:
- Buscar atendimento médico sob sua identidade
- Enviar reivindicações fraudulentas ao seu seguro
- Incluir tratamentos incorretos no seu prontuário
- Criar perfis completos para golpes futuros
A combinação de SSN + dados médicos + informações financeiras é o “santo graal” para criminosos de identidade.
Como se proteger agora
Ações imediatas recomendadas
Se você recebeu notificação:
- Leia atentamente quais dados foram expostos no seu caso
- Ative o monitoramento de crédito oferecido pela IDX
- Congele seu crédito na Equifax, Experian e TransUnion
Monitore ativamente:
- Extratos bancários e faturas de cartão
- Relatórios de crédito gratuitos
- Portais de saúde e explicações de benefícios
- Tratamentos ou médicos desconhecidos
Fortaleça suas contas:
- Use senhas únicas e fortes
- Ative autenticação de dois fatores (2FA)
- Instale antivírus robusto como Norton
- Considere serviços de remoção de dados como Incogni
Sinais de alerta
Fique atento a golpes personalizados
Criminosos agora têm dados reais para soar convincentes. Desconfie se:
- Receber ligações inesperadas “sobre o vazamento”
- Pedirem códigos de verificação ou pagamento imediato
- Emails parecerem do seu médico ou seguradora
- Links direcionarem para sites suspeitos
Sempre verifique: Acesse sites oficiais diretamente ou use números de telefone confiáveis.
Conclusão
A violação da CareCloud demonstra uma realidade incômoda: você pode proteger suas senhas e dispositivos, mas não controla onde seus dados médicos circulam. A notificação deve ser levada a sério mesmo sem sinais imediatos de fraude.
Ações prioritárias:
- Congele o crédito se seu SSN foi exposto
- Monitore registros médicos regularmente
- Reduza sua pegada digital em data brokers
- Mantenha proteção antivírus atualizada
Fonte: CyberGuy
Referências adicionais mencionadas:
- FTC IdentityTheft.gov
- Medical identity theft follows you into the doctor’s office
- Why a credit freeze isn’t the end of identity theft