Créditos da imagem: Reveio
Você enxerga o que acontece na sua rede?
Provavelmente não.
A maioria das empresas só descobre uma invasão quando já é tarde demais. Quando o dado já vazou. Quando o ransomware já criptografou tudo.
Por quê? Porque estão cegas.
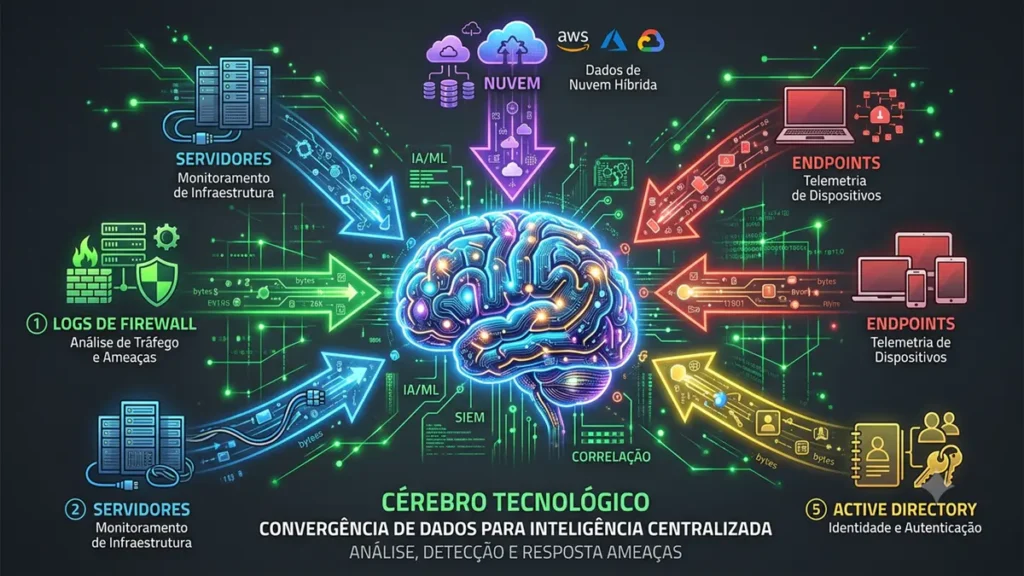
Os firewalls geram log. Os antivírus geram log. Servidores, switches, aplicações na nuvem – tudo isso produz uma enxurrada de eventos.
Sozinhos, esses logs não dizem nada. Parecem barulho.
O que falta é uma ferramenta que junte todas essas peças e mostre o que realmente importa.
Essa ferramenta se chama SIEM.
O que é SIEM em palavras simples
SIEM significa Security Information and Event Management.
Traduzindo: é um sistema que coleta, organiza e analisa eventos de segurança de toda a sua infraestrutura.
Pensa como se fosse um centro de inteligência.
Todos os seus equipamentos e softwares mandam informações para ele. O SIEM normaliza esses dados, correlaciona eventos e dispara alertas quando algo suspeito acontece.
Um login falho sozinho não é nada. Mas um login falho vindo de um país estranho, às 3 da manhã, seguido de um acesso a um banco de dados sensível? Isso é um incidente.
O SIEM conecta esses pontos. Coisa que um humano sozinho nunca conseguiria fazer no volume de dados que uma empresa média gera.
Publicidade
Por que seu SOC (ou seu analista solitário) precisa disso
Se você tem um time de segurança, mesmo que pequeno, o SIEM não é luxo. É necessidade básica.
Sem ele, seus analistas passam o dia caçando agulha em palheiro. Abrindo log aqui, abrindo log ali, tentando juntar os fragmentos de um ataque que pode ter começado há semanas.
Com um SIEM bem configurado, o trabalho muda de figura.
A ferramenta faz a triagem automática. Correlaciona eventos em tempo real. Mostra para o analista exatamente onde olhar.
O resultado? Tempo de resposta mais rápido. Menos chance do invasor se aprofundar. Mais noite de sono tranquila para todo mundo.
Os 4 pilares de um SIEM que funciona
Nem todo SIEM é igual. Mas os bons de verdade têm quatro capacidades essenciais.
1. Coleta e normalização de logs
Parece básico, mas muita ferramenta tropeça aqui.
Seu SIEM precisa aceitar logs de qualquer fonte: Windows, Linux, AWS, Azure, firewall, proxy, banco de dados. Tudo.
E mais importante: precisa normalizar esses dados. Transformar formatos diferentes em algo padronizado. Assim você não enlouquece tentando interpretar cada fonte de um jeito.
2. Correlação em tempo real
Esse é o coração do SIEM.
Regras de correlação conectam eventos aparentemente isolados. Três tentativas de login falho vindas de IPs diferentes. Depois um sucesso. Depois uma alteração de política de grupo.
Para um humano, isso passa batido. Para o SIEM, é um padrão claro de ataque de força bruta seguido de movimento lateral.
3. Alertas inteligentes
Aqui mora o perigo.
SIEM mal configurado vira uma máquina de spam. Milhares de alertas por dia. Analistas ignoram a maioria. E quando o alerta importante chega, ninguém vê.
Um bom SIEM permite ajustar a sensibilidade. Reduzir falsos positivos. Classificar a gravidade. Mostrar primeiro o que realmente importa.
4. Dashboards e relatórios
Você precisa enxergar o que está acontecendo de forma clara.
Dashboards mostram em tempo real: volume de eventos, top ataques, fontes mais problemáticas, tendências ao longo do tempo.
Relatórios ajudam em auditorias, conformidade com LGPD ou ISO 27001, e reuniões com a diretoria.
Publicidade
Como escolher a solução certa para sua empresa
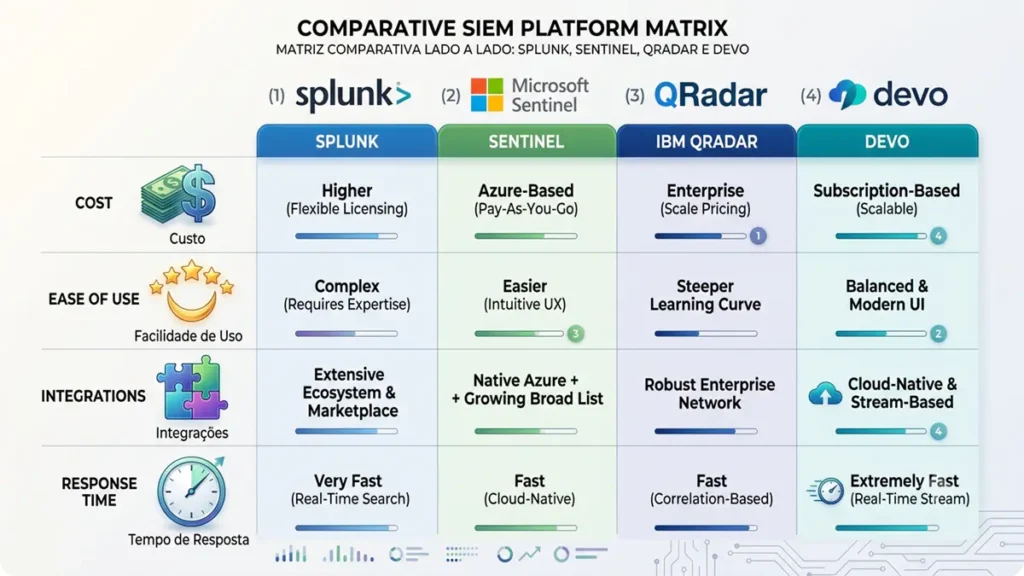
Agora vamos ao que interessa. Você decidiu que precisa de um SIEM. Mas qual comprar?
A resposta depende do tamanho da sua empresa, do seu time e do seu orçamento.
Para empresas pequenas (até 100 funcionários)
Você provavelmente não tem um SOC. Talvez tenha um analista que divide o tempo entre segurança e outras tarefas.
Sua melhor aposta são SIEMs gerenciados ou soluções como serviço (SaaS).
Opções interessantes:
DevoStack (sim, mencionamos com carinho) – entrega SIEM como serviço com time especializado por trás.
Blumira – focado em empresas menores, fácil de implantar.
Rapid7 InsightIDR – equilibra custo e funcionalidade.
A vantagem do SIEM gerenciado é que você não precisa de um especialista interno só para operar a ferramenta. O provedor cuida da manutenção, das regras de correlação e até da resposta inicial.
Para empresas médias (100 a 1000 funcionários)
Você já tem um time de segurança dedicado. Pelo menos duas ou três pessoas. Elas conseguem operar uma ferramenta mais robusta.
Aqui vale avaliar tanto SIEMs tradicionais quanto plataformas modernas.
Microsoft Sentinel – integração nativa com Azure e ferramentas Microsoft. Modelo de pagamento por consumo.
Sumo Logic – bom para empresas com infraestrutura mista (on-premise e nuvem).
Exabeam – foco forte em análise comportamental e detecção de anomalias.
Sua equipe precisa avaliar com cuidado a curva de aprendizado. Um SIEM poderoso mas complexo pode acabar subutilizado.
Para grandes empresas (mais de 1000 funcionários)
Aqui o jogo é outro. Você tem um SOC dedicado, talvez 24×7. Precisa de performance, escala e capacidades avançadas.
Splunk Enterprise Security – o padrão da indústria. Caro, poderoso e extremamente flexível. Se você tem orçamento e time qualificado, é difícil bater.
IBM QRadar – muito usado em empresas reguladas (bancos, seguradoras, saúde). Correlação forte e boa para ambientes grandes.
Devo Technology – promete ingestão de logs em escala massiva com baixa latência. Tem ganhado espaço.
Uma tendência forte: SIEMs de próxima geração combinam com SOAR (Security Orchestration, Automation and Response). Isso permite resposta automática a incidentes – isolando máquinas, bloqueando IPs, revogando acessos sem esperar ação humana.
Publicidade
O custo real de um SIEM (o que os vendedores não contam)
Vamos combinar uma coisa. Comprar SIEM é caro. Mas o custo vai além da licença.
Licenciamento: Pode ser por volume de logs (GB por dia), por usuário ou por ativo. Modelos tradicionais como Splunk e QRadar costumam sair mais caros. Soluções SaaS como Sentinel ou Devo têm barreiras de entrada menores.
Armazenamento: Logs precisam ser guardados por meses ou anos, dependendo da sua regulação. Calcule direitinho o custo de armazenamento quente (para pesquisa rápida) e frio (para retenção legal).
Equipe: Esse é o maior custo invisível. Um SIEM precisa de alguém que entenda de regras de correlação, tuning de alertas, criação de dashboards. Se você não tem essa expertise interna, vai precisar contratar ou terceirizar.
Tuning contínuo: Não adianta instalar e esquecer. A cada nova aplicação, cada mudança de infraestrutura, o SIEM precisa ser ajustado. Isso consome tempo de analista senior.
O erro mais comum na escolha do SIEM
Se existe uma coisa que as empresas repetem, é essa:
Comprar uma ferramenta poderosa demais para o time que tem.
Acontece assim: o chefe compra Splunk porque viu num webinar que é o melhor. Contrata um consultor para instalar. Seis meses depois, o Splunk está lá, coletando logs, mas ninguém olha os alertas. Ninguém criou as regras de correlação certas. Ninguém usa os dashboards.
Resultado: dinheiro jogado fora.
A dica de ouro é: escolha uma solução compatível com sua maturidade. Se seu time tem dois analistas juniores, não compre uma Ferrari de SIEM. Compre algo mais simples, com suporte gerenciado, e cresça aos poucos.
Como testar antes de comprar
A boa notícia é que a maioria dos fornecedores oferece prova de conceito (PoC) gratuita por 30 a 60 dias.
Use esse período para testar com logs reais da sua empresa.
Veja se a ferramenta aceita suas fontes mais importantes. Teste as regras de correlação com cenários de ataque simulados. Verifique se os dashboards são intuitivos para seu time. E preste atenção na velocidade de pesquisa – ninguém merece esperar minutos por uma consulta.
E o mais importante: envolva seu time operacional no teste. Se eles odiarem a ferramenta, nenhum ROI vai salvar a implantação.
Publicidade
O futuro do SIEM (e por que você precisa se mexer agora)
A tendência é clara: SIEMs tradicionais estão dando lugar a plataformas mais modernas.
XDR (Extended Detection and Response) está comendo espaço dos SIEMs em empresas menores. É mais leve, mais integrado, mais fácil de operar.
Mas para empresas que precisam de visibilidade completa, conformidade regulatória e correlação cross-dataset, o SIEM continua indispensável.
Outra evolução importante é o uso de machine learning. SIEMs modernos aprendem o que é normal na sua rede e detectam anomalias sem precisar de regras manuais para tudo.
E a integração com SOAR transforma o SIEM de apenas detector em respondedor automático.
O conselho é: não fique para trás. Se você ainda não tem um SIEM, comece pequeno, mas comece. Se já tem um legado, avalie se está na hora de migrar para algo mais ágil.
Conclusão: seu próximo passo
Entender o que é SIEM é o primeiro passo. Escolher a solução certa é o segundo.
Agora você precisa agir.
Liste suas fontes de log mais importantes. Calcule seu volume diário de eventos. Avalie o tamanho e a senioridade do seu time.
Com essas informações em mãos, peça provas de conceito para duas ou três soluções alinhadas com seu perfil.
Teste. Compare. Escolha.
Lembre-se: sem visibilidade, você está cego. E no mundo da segurança cibernética, andar cego é questão de tempo até esbarrar em um ataque.
Compartilha este artigo com seu gestor de TI ou com o time de segurança. Uma escolha errada aqui custa caro – mas a escolha certa pode salvar sua empresa.