Créditos da imagem: Reveio
O modelo antigo não funciona mais
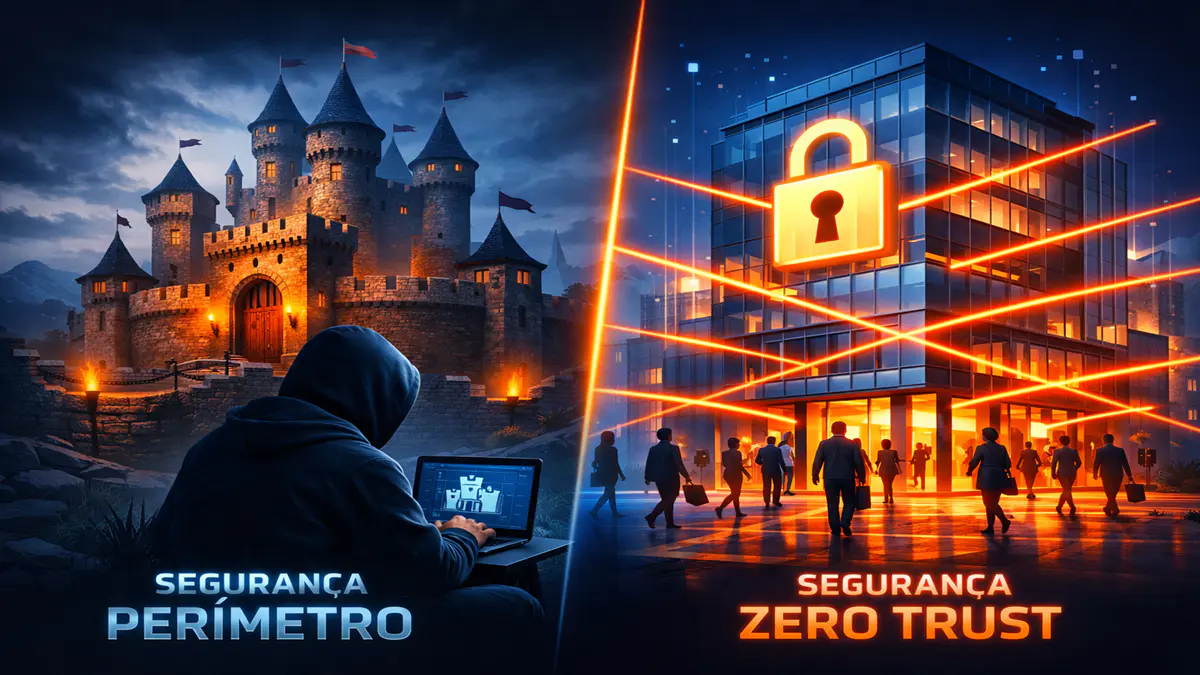
Sabe aquela história de confiar em todo mundo que está dentro da rede?
Pois é. Esse pensamento já causou prejuízos bilionários.
A verdade é que sua VPN sozinha não segura mais ninguém. E o firewall, por mais caro que seja, também não.
A política de Zero Trust parte de algo bem simples: nunca confie. Sempre verifique.
Isso vale para o funcionário que está na empresa há cinco anos. Vale para o CEO. E vale até para aquele notebook que o TI acabou de liberar.
Quem trabalha com segurança corporativa, VPN ou firewall precisa entender uma coisa: o perímetro morreu. E não vai voltar.
O que pouca gente entende sobre Zero Trust
Zero Trust não é uma caixa que você compra.
É uma forma de pensar. Uma arquitetura.
O Gartner e o NIST já definiram isso há anos. Mas as empresas insistem em procurar um produto milagroso.
Isso simplesmente não existe.
Uma política de Zero Trust de verdade exige microssegmentação. Exige verificação contínua. Exige que cada pessoa tenha só o privilégio mínimo pra trabalhar.
Pensa comigo: seu colega do marketing não precisa ver a planilha de salários do RH. E se ele tentar, o sistema precisa barrar na hora.
Publicidade
Cinco pilares que você precisa colocar em prática
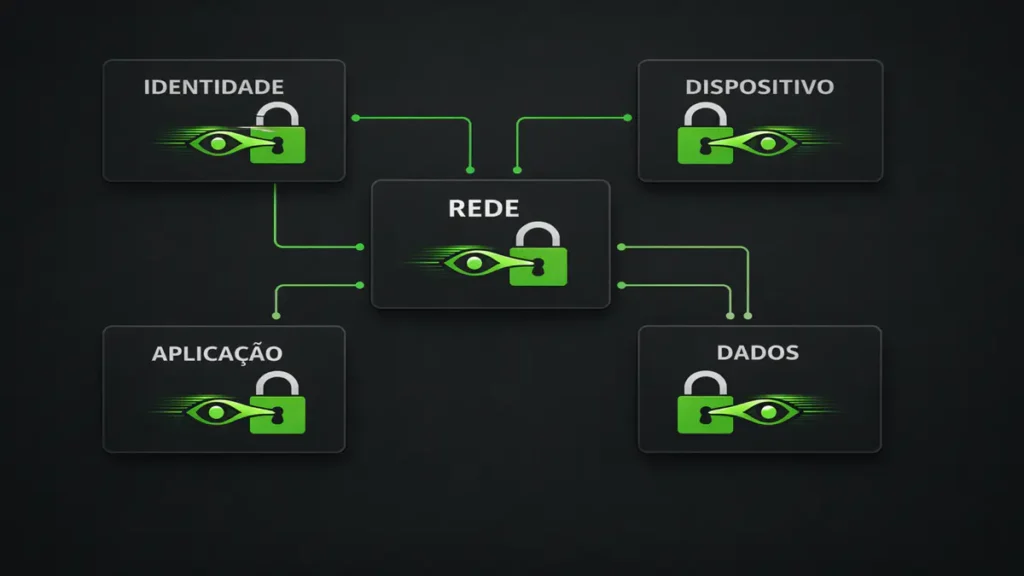
Vamos direto ao ponto. A implementação real segue essas cinco áreas:
1. Identidade
Autenticação multifator em tudo. Sem exceção.
Nem para diretoria. Nem para o presidente.
Cada login passa por análise de risco comportamental. Se algo estranho aparece, bloqueia.
2. Dispositivo
Só entra quem tem máquina gerenciada.
O TI precisa saber se o patch tá em dia. Se o antivírus está rodando. Se o disco está criptografado.
Se o dispositivo foge do padrão, isolamento automático. Sem choro.
3. Rede
Microssegmentação por aplicação. Nada de dar acesso a tudo.
Todo tráfego criptografado. E nada de acesso lateral entre servidores.
Um servidor não conversa com outro sem autorização explícita. Parece radical? É assim que funciona.
4. Carga de trabalho e aplicação
Políticas de acesso baseadas em contexto: quem é a pessoa, o que ela quer, quando está pedindo e de onde.
API gateways como ponto único de entrada. E observabilidade em cada requisição.
5. Dados
Classificação automática: público, interno, confidencial e restrito.
Ferramentas de prevenção contra perda de dados em tempo real.
Controles de acesso baseados em atributos. Nada de regras engessadas.
Como começar sem quebrar a empresa
A pergunta que todo gestor de TI faz é sempre a mesma:
“Vou parar a operação se tentar fazer isso?”
A resposta é não. Se você seguir três fases.
Fase 1: Mapeie o que é crítico
Não tente abraçar o mundo de uma vez.
Liste os ativos mais importantes: o ERP, o banco de dados financeiro, os repositórios com dados de cliente.
Veja quem acessa, quando acessa e por quê.
Uma curiosidade: cerca de 70% dos acessos a dados críticos são completamente desnecessários. Você vai se surpreender.
Fase 2: Controle granular de acesso
Aqui entra a ideia do menor privilégio possível.
Revogue acessos administrativos genéricos. Use políticas just-in-time para privilégios altos.
Por exemplo: um desenvolvedor só acessa produção por duas horas após aprovação manual. Depois desse tempo, o acesso desaparece.
Isso é Zero Trust de verdade.
Fase 3: Verificação contínua e resposta automática
Um erro comum é achar que autenticar uma vez resolve.
Não resolve.
Com Zero Trust, cada nova requisição exige nova verificação. Mudou de IP? Bloqueia. Mudou de dispositivo? Bloqueia. Tentou acessar fora do horário? Bloqueia.
E a resposta precisa ser automática: isolar, disparar alerta, gerar logs para perícia.
Publicidade
O que muda com VPN e Firewall
Esse assunto gera discussão.
Empresas de VPN corporativa e firewalls estão investindo pesado em Zero Trust. Por quê?
Porque estão migrando para o modelo SASE.
Uma VPN tradicional dá acesso amplo à rede. É o oposto do que o Zero Trust prega.
A evolução se chama ZTNA. Ele substitui a VPN: conecta o usuário direto na aplicação, não na rede inteira.
Firewalls também mudaram. Os modelos de próxima geração fazem microssegmentação e inspeção TLS em tempo real.
Mas atenção: nenhum firewall resolve sozinho. Você precisa da arquitetura completa.
Erros que mandam sua implementação por água abaixo
Listo aqui os mais comuns. E também os mais perigosos.
Achar que é só trocar a VPN – Não é. Você precisa repensar identidade, dispositivo e dados como um todo.
Ignorar a experiência do usuário – Se o sistema for muito lento, as pessoas vão dar jeito de burlar. Invista em SSO integrado.
Esquecer dos sistemas legados – Máquinas antigas sem suporte a MFA ou TLS viram âncoras. Isole ou modernize.
Parar de monitorar depois da implantação – Zero Trust é operação contínua. Se você não tem um SOC, uma hora a casa cai.
Números para convencer quem aprova o orçamento
Precisa de argumentos para o conselho ou para o seu chefe? Use esses dados:
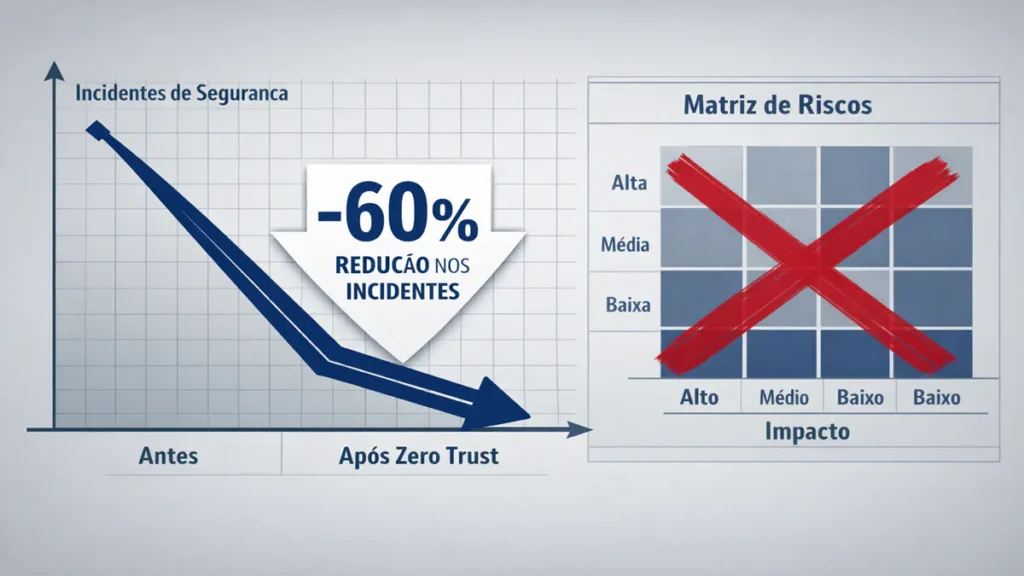
Redução de 60% em ataques laterais, segundo estudo da Microsoft.
Cinquenta por cento menos tempo de resposta a incidentes, de acordo com a IBM Security.
Trinta por cento de economia comparado ao seguro cibernético depois de dois anos, segundo a Forrester.
Além disso, empresas com Zero Trust maduro pagam menos prêmios de seguro. As seguradoras já estão exigindo esse modelo.
Publicidade
Ferramentas que realmente entregam resultado
Você não precisa comprar tudo da mesma marca. Mas precisa integrar bem as peças.
Aqui estão as principais soluções maduras do mercado:
Zscaler para ZTNA e proxy seguro.
Netskope, com foco forte em dados e nuvem.
Palo Alto Networks com o Prisma Access.
Cloudflare para empresas mais digitais.
Microsoft Entra ID, focado em identidade e acesso condicional.
Dica importante: comece com uma prova de conceito de 90 dias. Meça os resultados antes e depois. Só então escale.
Como escalar para mais de 500 usuários
Escalar é onde a maioria das empresas tropeça.
Uma política de Zero Trust bem feita exige automação. Use Terraform ou Ansible para tratar políticas como código.
Invista em SIEM combinado com SOAR para resposta orquestrada.
Tenha um catálogo de serviços com aprovação automática.
E treine seu time. Zero Trust fracassa se a cultura não mudar junto.
Os operadores de rede precisam aprender a pensar como segurança. E o time de segurança precisa se importar com a experiência de quem usa o sistema.
Para fechar: seu próximo passo
Implementar Zero Trust é uma jornada de 12 a 24 meses. Mas o primeiro passo cabe no seu dia de hoje.
Escolha um ativo crítico. Mapeie todo acesso existente. Aplique MFA e menor privilégio. Monitore por 30 dias.
Depois repita o processo com outro ativo.
A real é que sua empresa pode já ter sido invadida sem que ninguém soubesse. Talvez o invasor esteja aí agora, se movimentando de forma lateral.
A política de Zero Trust é a única resposta para esse mundo sem perímetro.
Com informações de IBM.
Manda este artigo para seu CISO ou para o gestor de TI. Deixar para amanhã pode custar caro.