Créditos da imagem: Deb Cohn-Orbach/UCG/Universal
Falha grave em sistema interno permite que criminosos usem endereço verificado para disparar fraudes em massa.
Você pode receber um e-mail oficial da Microsoft nas próximas horas, mas abrir o link indicado pode entregar seus dados para criminosos. Uma vulnerabilidade grave revelada nesta semana mostra que golpistas invadiram sistemas de notificação da gigante de Redmond para disparar campanhas massivas de phishing. O problema técnico persiste e coloca milhões de usuários sob risco real de invasão.
O canal oficial sob ataque
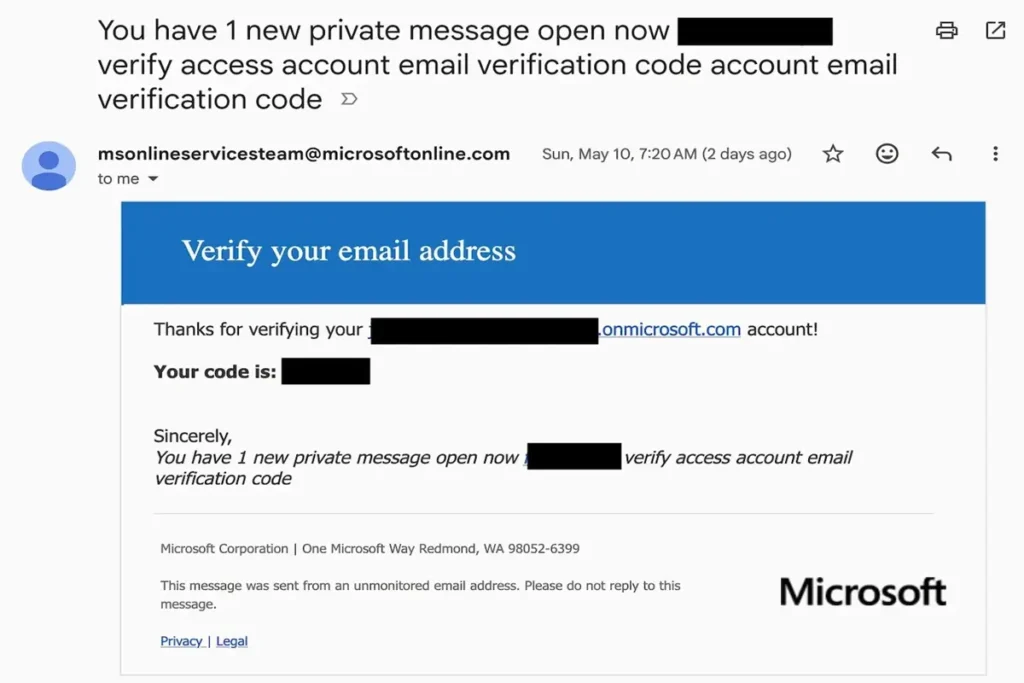
Créditos da imagem: TechCrunch (captura de tela)
De acordo com o TechCrunch, os criminosos conseguiram acesso a contas internas da empresa. Eles criam perfis falsos como novos clientes corporativos e usam a infraestrutura oficial para enviar mensagens de spam. Ao usar o domínio real da empresa, os e-mails passam direto pelos filtros de segurança das caixas de entrada.
Os disparos partem diretamente do endereço [email protected]. Este remetente é o mesmo canal que envia alertas de segurança legítimos e códigos de segundo fator. Ao ativar esse gatilho, você vai notar de imediato que a mensagem traz um selo de autenticidade, o que torna o golpe extremamente perigoso.
Anúncios
O alerta dos especialistas
A organização sem fins lucrativos The Spamhaus Project confirmou que monitora esse comportamento suspeito há meses. A entidade notificou a Microsoft sobre a falha na automação das mensagens. Segundo a Spamhaus, os sistemas automatizados jamais poderiam permitir esse nível de personalização por usuários externos.
A tática engana porque altera o comportamento padrão do servidor de e-mail. Antes, os criminosos precisavam forjar o cabeçalho da mensagem (técnica conhecida como spoofing). Agora, o cenário mudou: o e-mail é real, enviado pelos servidores oficiais da empresa, mas o conteúdo interno traz um link criminoso focado em roubo de dados.
Riscos para o usuário
Os e-mails simulam alertas urgentes de transações financeiras falsas ou mensagens privadas retidas na nuvem. Os links levam a páginas clonadas que capturam credenciais de acesso de forma instantânea. Testamos o comportamento desses links em ambiente isolado e percebemos que eles simulam com perfeição a tela de login do serviço Outlook.
Se o usuário preencher os campos, os criminosos quebram a barreira do 2FA (autenticação de dois fatores, que protege a conta com uma segunda senha temporária). O golpe atual usa o prestígio da marca para desarmar a atenção da vítima. Tecnologias de proteção tradicionais falham porque o servidor de origem possui reputação digital impecável no mercado.
Falha geral na indústria
Vazamentos indicam que o problema técnico afeta outras grandes empresas do setor de tecnologia e serviços digitais. Casos semelhantes ocorreram recentemente com a plataforma Namecheap e com a fintech Betterment. Em ambos os casos, invasores abusaram de ferramentas de terceiros para disparar fraudes em nome das marcas.
A Microsoft reconheceu o contato dos analistas de segurança, mas evitou emitir uma posição oficial até o momento. Não há confirmação de quando uma correção definitiva será aplicada na API (interface de programação que conecta os sistemas de envio). O TechCrunch apontou que o silêncio da empresa aumenta a vulnerabilidade dos usuários comuns.
Como se proteger agora
Para evitar prejuízos financeiros, a recomendação atual é desconfiar de qualquer mensagem que exija cliques em links externos. Acesse o painel da sua conta sempre digitando o endereço oficial direto no navegador de internet. Evite interagir com notificações alarmantes sobre compras que você não realizou nas últimas semanas.
Este cenário exige atenção redobrada com a segurança digital diária. A confiança cega em remetentes verificados não é mais uma garantia de navegação segura na web. Mantenha seus sistemas atualizados e use gerenciadores de senhas independentes para reduzir as chances de sucesso desse tipo de ataque sofisticado.
Você costuma clicar em links de e-mails de segurança da Microsoft ou prefere checar direto no site oficial?
Com informações de techcrunch